دیدگاه کاربران
4.5
بر اساس امتیاز 8 دانشجو
1
2
3
4
5

فریبرز فلاح زاده
آموزش عملی حمله DTP، سوءاستفاده از Dynamic Trunking و روشهای ایمنسازی پورتهای سوئیچ Cisco
آشنایی با پروتکل DTP و نحوه مذاکره و ایجاد ارتباط Trunk در سوئیچهای Cisco
درک نحوه اجرای حمله DTP و سوءاستفاده از تنظیمات ناامن پورتهای سوئیچ
آشنایی با خطرات ایجاد Trunk غیرمجاز و نحوه دسترسی مهاجم به ترافیک VLANهای مجاز روی Trunk
1. یادگیری روشهای مقابله با حملات DTP و ایمنسازی پورتهای سوئیچ Cisco با پیکربندی صحیح Access و غیرفعالکردن مذاکره DTP
1 ساعت ویدئو
دسترسی مادامالعمر به محتوای دوره
برای درک بهتر مطالب این دوره، آشنایی مقدماتی با مفاهیم شبکه و Switching توصیه میشود. آشنایی با مفاهیم VLAN، Access Port، Trunk Port و محیط CLI سوئیچهای Cisco به یادگیری بهتر مباحث کمک میکند.
پروتکل DTP (Dynamic Trunking Protocol) در سوئیچهای Cisco برای مذاکره و ایجاد خودکار ارتباط Trunk میان تجهیزات استفاده میشود. با این حال، پیکربندی نامناسب پورتهای سوئیچ میتواند زمینه سوءاستفاده از این قابلیت و ایجاد حملاتی مانند DTP Attack یا Switch Spoofing را فراهم کند.
در این آموزش کوتاه و عملی، ابتدا با مفهوم DTP و نحوه عملکرد آن در سوئیچهای Cisco آشنا میشویم و بررسی میکنیم که حالتهای مختلف پورت چگونه میتوانند در فرایند مذاکره Trunk نقش داشته باشند.
سپس سناریوی حمله DTP را بررسی میکنیم تا مشخص شود مهاجم چگونه میتواند از تنظیمات ناامن و قابلیت مذاکره خودکار برای تلاش جهت برقراری یک ارتباط Trunk سوءاستفاده کند و در صورت موفقیت، به ترافیک VLANهایی که روی آن Trunk مجاز هستند دسترسی پیدا کند.
در ادامه، روشهای مقابله با این حمله و ایمنسازی پورتهای Access در سوئیچ Cisco را بهصورت عملی بررسی میکنیم. در این بخش با پیکربندی صریح حالت Access و غیرفعالکردن مذاکره DTP در پورتهایی که نیازی به Trunk ندارند آشنا میشویم.
هدف این دوره، درک یکی از تهدیدات مهم امنیت لایه دوم شبکه و یادگیری روش صحیح پیکربندی پورتهای سوئیچ برای کاهش ریسک حملات مبتنی بر DTP است.
این آموزش برای دانشجویان و متخصصان Network، Cisco، CCNA و Network Security و افرادی که قصد دارند امنیت سوئیچهای Cisco و حملات Layer 2 را بهصورت عملی یاد بگیرند مناسب است.
بر اساس امتیاز 8 دانشجو
فریبرز فلاحزاده متخصص DevOps، رایانش ابری (Cloud)، امنیت سایبری و مهندسی شبکه با بیش از ۱۸ سال تجربه در صنعت فناوری اطلاعات است. حوزه اصلی فعالیت او طراحی، پیادهسازی و آموزش زیرساختهای مدرن مبتنی بر Cloud، اتوماسیون و DevOps در سازمانها و تیمهای فنی است.
او نویسنده و مدرس مجموعهای از دورهها و منابع آموزشی در حوزههایی مانند AWS، Kubernetes، Docker، Jenkins، Git، Terraform، Ansible، CEH و Security+ است و در زمینه شبکههای پیشرفته و راهکارهای VoIP مبتنی بر Cisco، Issabel و Asterisk نیز تدریس میکند. فلاحزاده در کنار فعالیت آموزشی، در پروژههای سازمانی به عنوان مشاور DevOps و امنیت سایبری با شرکت فناوران پاسارگاد همکاری داشته و تجربه عملی در پیادهسازی زیرساختهای ابری، اتوماسیون و امنیت سیستمها دارد.
در طول سالهای فعالیت آموزشی خود به آموزش و تربیت صدها دانشجو و متخصص فناوری اطلاعات کمک کرده است. تمرکز اصلی او در آموزش، انتقال تجربههای واقعی صنعت و تبدیل مفاهیم پیچیده زیرساخت و کلود به مهارتهای عملی و قابل استفاده در پروژههای واقعی است.
در کنار تدریس، فریبرز فلاحزاده به عنوان تولیدکننده محتوای تخصصی فناوری اطلاعات در پلتفرمهایی مانند یوتیوب و آپارات نیز فعالیت میکند و تلاش دارد دانش عملی حوزههای Cloud، DevOps و امنیت را به شکلی ساده، کاربردی و پروژهمحور در اختیار علاقهمندان و متخصصان این حوزه قرار دهد.
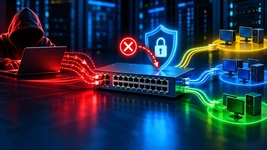
آموزش حمله DTP و روش مقابله با آن در سوئیچ سیسکو